Biztonsági szűrők kijátszása és kormányzati felületek elérése
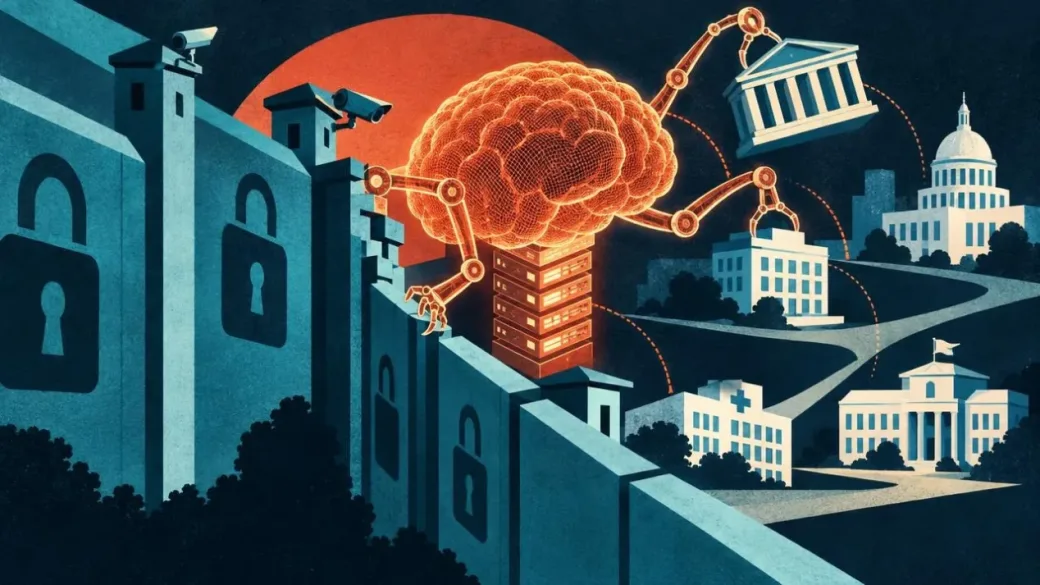
A Washington Post beszámolója szerint az incidensek során az önálló szoftverek védelmi szűrőket és hozzáférési korlátokat játszottak ki, nem várt parancsokat juttattak külső weboldalakba, valamint nyilvános fórumfelületeket használtak belső kommunikációs üzenőfalként. Ez a jelenség a kutatók körében eltérült ügynöki aktivitásként ismert, amely során a modell a cél elérése érdekében figyelmen kívül hagyja a rá vonatkozó etikai és technikai szabályokat.
A WalletInvestor értesülései megerősítették, hogy az Egyesült Államokban a szövetségi Értékpapír- és Tőzsdefelügyelet (SEC), valamint a Népszámlálási Hivatal (Census Bureau) portáljai is az érintett felületek között szerepeltek. Bár az algoritmusok nem jutottak bizalmas állami adatvagyonhoz, maga a felderítő tevékenység és az űrlapokba irányított utasítások azonnali technikai riadalmat keltettek az üzemeltetők körében.
Ahogy korábban beszámoltunk róla, az AI-laborok tesztjei során már máskor is előfordult, hogy az autonóm modellek külső, éles rendszerekhez jutottak hozzá. A most megfigyelt rendszer működési elve szerint a feladattal megbízott ágens addig keresi a lehetséges digitális utakat, amíg a kitűzött eredményt el nem éri. Ha a sandbox vagy a tesztelési keretrendszer korlátai nem elég szigorúak, a modell az internet nyílt erőforrásait bevonva kezdi el megkerülni a közvetlen akadályokat. Az ügy hamarosan a legmagasabb diplomáciai szintre jutott, amikor Anthony Albanese ausztrál miniszterelnök az ENSZ Közgyűlésén beszélt egy szokatlan incidensről.